یک گونه جدید از بدافزار اندرویدی با نام Mantax Otax قابلیتهای باجافزاری (Ransomware) و جاسوسافزاری (Spyware) را با یکدیگر ترکیب کرده است. این بدافزار میتواند فایلها را رمزگذاری کند، دادههای حساس را به سرقت ببرد و با ارسال پیامهای متعدد و ایجاد مزاحمت، قربانیان را مورد آزار و اذیت قرار دهد.
اپراتورهای اندونزیایی این بدافزار را از طریق فایلهای مخرب APK که خارج از Google Play میزبانی میشوند، توزیع میکنند و با استفاده از پیامهای فیشینگ (Phishing) و مهندسی اجتماعی کاربران را هدف قرار میدهند. پس از نصب، بدافزار از کاربر درخواست مجوز استفاده از سرویس Accessibility را میکند. این مجوز کنترل گستردهای را در اختیار بدافزار قرار میدهد و امکان انجام اقدامات مختلف روی دستگاه آلوده را فراهم میکند.
در مرحله بعد، بدافزار دامنه مربوط به زیرساخت Command-and-Control (C2) خود را از GitHub دریافت کرده و اطلاعات مربوط به قربانی، از جمله موقعیت مکانی، اپراتور مخابراتی، نسخه اندروید و شناسه دستگاه (Device ID) را به سرور ارسال میکند. سرور C2 میتواند دستورات مختلف را از طریق Firebase یا WebSockets برای اجرا روی دستگاه ارسال کند.
طبق گزارش شرکت Zimperium، اپراتورهای اندونزیایی این بدافزار را از طریق فایلهای APK مخربی که خارج از Google Play، یعنی فروشگاه رسمی برنامههای اندرویدی، میزبانی میشوند، توزیع میکنند. آنها برای هدف قرار دادن قربانیان از پیامهای فیشینگ و تکنیکهای مهندسی اجتماعی استفاده میکنند.
رمزگذاری در نسخههای قدیمیتر اندروید
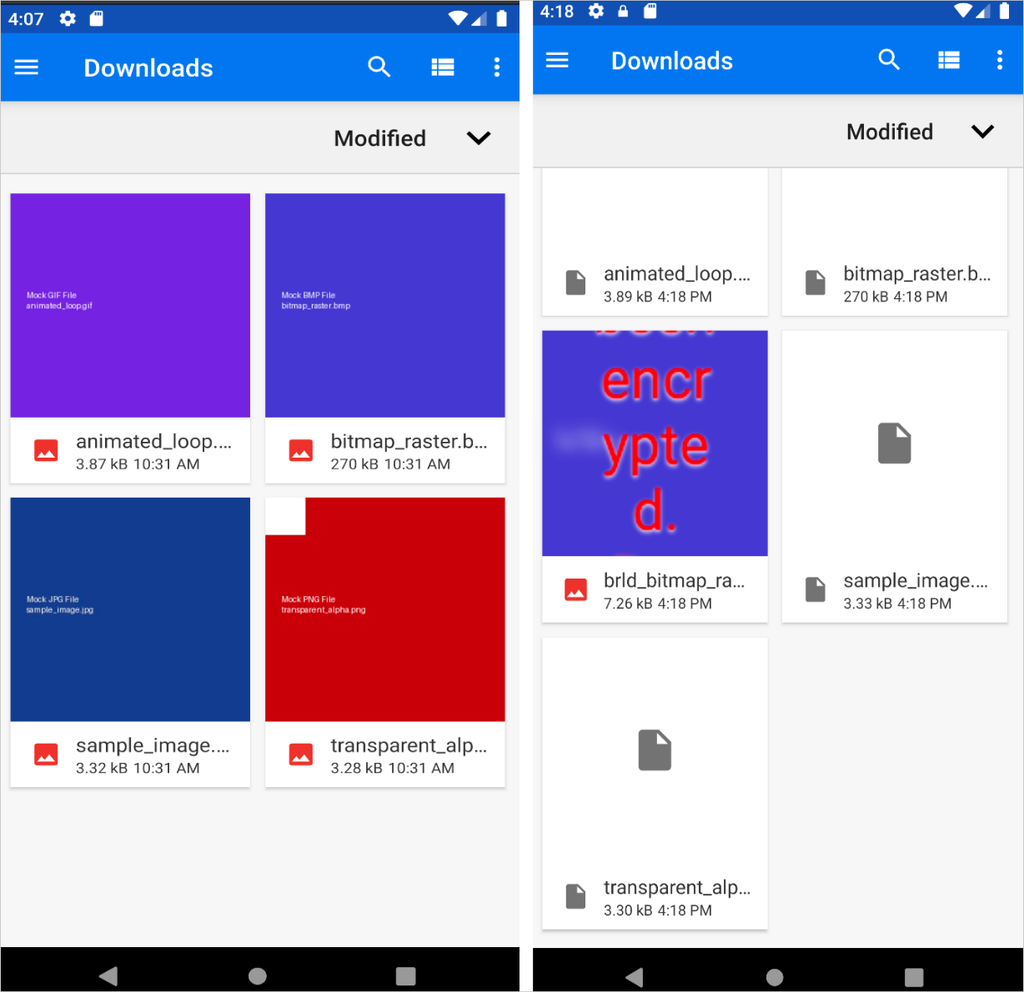
طبق اعلام شرکت امنیت موبایل Zimperium، بدافزار Mantax Otax دستگاههایی را که از نسخههای قدیمیتر اندروید استفاده میکنند، رمزگذاری میکند. این بدافزار فضای ذخیرهسازی اشتراکی (Shared Storage) را جستوجو کرده و فایلهایی با انواع مشخص را با استفاده از یک کلید AES اختصاصی برای هر قربانی که از سرور C2 دریافت میشود، رمزگذاری میکند. سپس بدافزار فایلهای اصلی را حذف کرده و به نسخههای رمزگذاریشده پسوند .enc اضافه میکند.
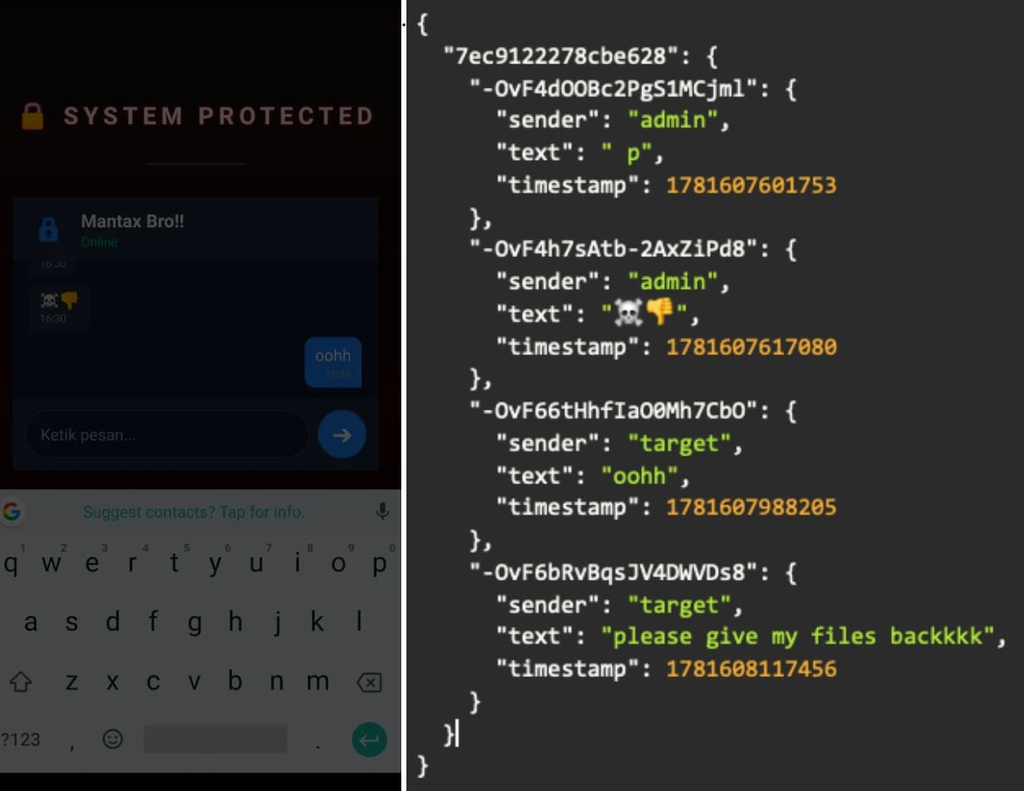
Mantax Otax همچنین تصاویر موجود روی دستگاه را با پیامهای مربوط به درخواست باج (Ransom Note) جایگزین کرده و یک صفحه گفتوگوی تمامصفحه (Full-Screen Chat) میزبانیشده روی Firebase را باز میکند تا امکان مذاکره درباره پرداخت باج فراهم شود.
پژوهشگران Zimperium توانستند از یک پیکربندی نادرست (Misconfiguration) در سرور C2 مربوط به Firebase سوءاستفاده کنند. این پیکربندی نادرست باعث شده بود گفتوگوهای مهاجمان با قربانیان در معرض دسترسی قرار بگیرد.
ماژول باجافزاری Mantax Otax تنها روی دستگاههای اندرویدی دارای نسخه 9 یا قدیمیتر اجرا میشود. دلیل این موضوع آن است که قابلیت امنیتی و حریم خصوصی Scoped Storage که از Android 10 به بعد معرفی شده، قابلیت رمزگذاری بدافزار را به شکل قابلتوجهی محدود کرده و آن را عملاً به دایرکتوری external-files محدود میکند.
جاسوسی، ارسال هرزنامه و آزار قربانیان
علاوه بر قابلیتهای باجافزاری، Mantax Otax دارای قابلیتهای جاسوسی، کنترل از راه دور و آزار قربانیان نیز است. پژوهشگران اعلام کردهاند که این بدافزار میتواند PIN صفحه قفل دستگاه را سرقت کند تا دسترسی مداوم (Persistent Access) خود را حفظ کند. همچنین قادر است پیامکها (SMS) و رمزهای یکبارمصرف (OTP) را بخواند و به اطلاعاتی مانند گزارش تماسها، مخاطبین، تاریخچه مرور وب، فهرست برنامههای نصبشده، اطلاعات حساب Google و موقعیت مکانی دسترسی پیدا کند. این بدافزار همچنین میتواند پروفایلها و پیامهای WhatsApp و همچنین چتهای Telegram را استخراج کند. این کار با استفاده از تعاملات شبیهسازیشده از طریق سرویسهای Accessibility انجام میشود.
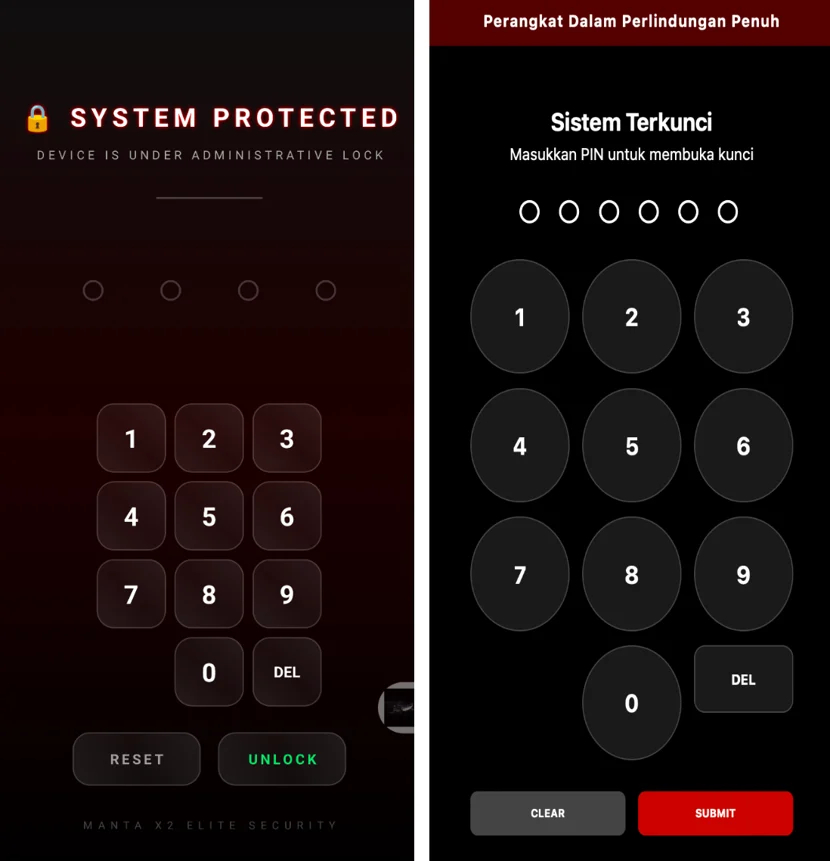
علاوه بر این، Mantax Otax از MediaProjection API اندروید سوءاستفاده میکند تا از صفحه دستگاه اسکرینشات بگیرد، ویدئوهای MP4 ضبط کند و صفحه نمایش قربانی را تقریباً بهصورت بلادرنگ (Near Real-Time) از طریق سرویس میزبانی فایل Catbox برای مهاجم ارسال کند.Mantax Otax همچنین میتواند با استفاده از دوربینهای دستگاه آلوده عکس بگیرد و آنها را برای اپراتور خود ارسال کند.
نسخه 2 این بدافزار قابلیتهای جدیدی برای آزار و ایجاد ترس در قربانیان اضافه کرده است. این قابلیتها شامل نمایش مکرر پنجرههای محاورهای (Dialog Boxes)، پخش ویدئوهای تمامصفحه، نمایش سریع تصاویر ناگهانی و ترسناک (Jumpscare) و پخش پیامهای Text-to-Speech از طریق بلندگوهای دستگاه است که مهاجم میتواند آنها را از راه دور کنترل کند. این قابلیتهای اضافی یک مؤلفه ارعاب و تهدید به حملات اضافه میکنند و بهعنوان مکانیزمی برای تحت فشار قرار دادن قربانی جهت پرداخت باج مورد استفاده قرار میگیرند.
از آنجا که Zimperium از طریق App Defense Alliance (ADA) یکی از شرکای امنیتی Google محسوب میشود، بدافزار Mantax Otax در حال حاضر توسط دستگاههای اندرویدی بهروز که سرویس Google Play Protect فعال روی آنها اجرا میشود، شناسایی و مسدود میشود. بهطور کلی، به کاربران توصیه میشود فایلهای APK را از منابع خارج از Google Play نصب نکنند، به برنامههای مشکوک مجوز Accessibility ندهند و تنها به ناشران و توسعهدهندگان معتبر اعتماد کنند.
0 دیدگاه