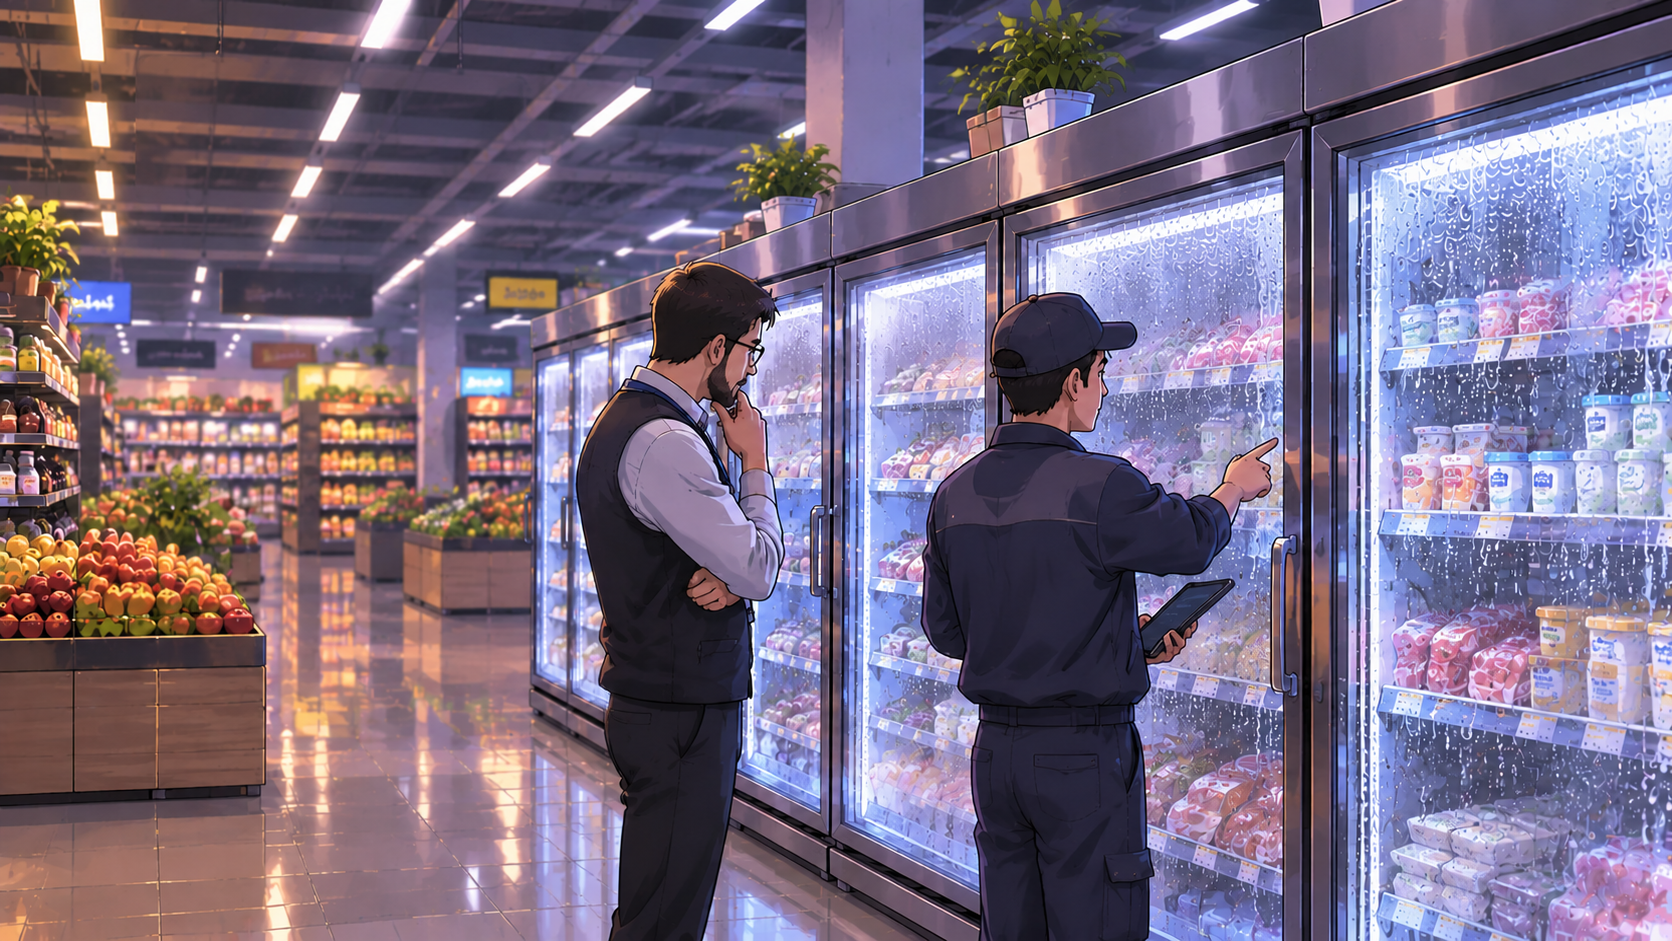
در دوم نوامبر ۲۰۲۶، گزارشهایی از یک حمله سایبری به سیستمهای سرمایشی فروشگاههای زنجیرهای در چندین کشور اروپایی منتشر شد. در جریان این حملات، مهاجمان با دسترسی از راه دور، تنظیمات دمایی فریزرها و سیستمهای خنککننده را تغییر دادند و در برخی موارد، یخچالها را خاموش یا چرخههای یخزدایی (Defrost) را فعال کردند. این اقدامات باعث افزایش دمای تجهیزات، از بین رفتن حجم قابلتوجهی از محصولات غذایی و ایجاد اختلال در فعالیت فروشگاهها شد. بر اساس گزارشهای منتشرشده، بیش از ۱۱۵ فروشگاه در بلژیک، هلند، سوئد، لوکزامبورگ، ایرلند و استونی تحت تأثیر این حملات قرار گرفتند.
این حادثه در حالی رخ داد که حدود سه هفته پیش از آن، در ۱۲ اکتبر ۲۰۲۶، حملهای مشابه فروشگاههای زنجیرهای فرانسه را هدف قرار داده بود. در آن حادثه نیز مهاجمان با دسترسی به کنترلکنندههای سرمایشی، تنظیمات عملکرد تجهیزات را تغییر داده و باعث افزایش دمای یخچالها و فریزرها شده بودند. شباهت میان این دو رویداد، احتمال سوءاستفاده از ضعفهای امنیتی مشترک در سامانههای مدیریت تجهیزات سرمایشی را مطرح کرده است.
علاوه بر این، گزارشها از بروز مشکلات مشابه در تعدادی دیگر از فروشگاههای بلژیک، از جمله یک فروشگاه بزرگ IKEA در شهر مونس، فروشگاههای مواد غذایی و شکلاتفروشیها حکایت دارند. سخنگوی شرکت Coop، یکی از بزرگترین زنجیرههای فروشگاههای مواد غذایی در سوئد، نیز اعلام کرد که تجهیزات سرمایشی تعداد محدودی از فروشگاهها تحت تأثیر قرار گرفتهاند و در یکی از موارد، سیستم سرمایشی شروع به تولید گرما کرده است.
به گفته استفان مولانس (Stephan Moelans)، مدیر شرکت Sabcobel، مهاجمان از همان آسیبپذیریای سوءاستفاده کردهاند که در حملات مشابه ماه گذشته علیه فروشگاههای زنجیرهای فرانسه مورد استفاده قرار گرفته بود. مولانس اعلام کرد که تکنسینها از ساعت یک بامداد فرایند قطع اتصال تجهیزات آسیبدیده را آغاز کردهاند. او علت این اختلال را فعالسازی از راه دور قابلیت یخزدایی سیستمهای سرمایشی عنوان کرد. با وجود تلاش این شرکت برای محافظت از سیستمهای مشتریان، نصب یک بهروزرسانی نرمافزاری ساده برای رفع مشکل کافی نیست؛ زیرا تجهیزات سرمایشی به اصلاحات فیزیکی نیز نیاز دارند.
هکرها چگونه از راه دور کنترل سیستمهای سرمایشی را در دست گرفتند؟
یخچالها و فریزرهای صنعتی مورد استفاده در فروشگاههای بزرگ، برخلاف تجهیزات خانگی، معمولاً به سامانههای کنترل و مدیریت مرکزی متصل هستند. این سامانهها امکان نظارت و تنظیم پارامترهای مختلفی مانند دما، فشار، چرخه سرمایش، هشدارهای فنی و زمانبندی فرایند یخزدایی را فراهم میکنند. به همین دلیل، مدیران فروشگاهها و شرکتهای پشتیبانی فنی میتوانند بدون حضور فیزیکی در محل، وضعیت تجهیزات را بررسی کرده و تنظیمات آنها را تغییر دهند.
با این حال، دسترسی از راه دور در صورت نبود سازوکارهای امنیتی مناسب، میتواند به یک نقطه آسیبپذیر تبدیل شود و راه را برای نفوذ مهاجمان باز کند. در جریان بررسی حملات اخیر، نام شرکتهای Danfoss، Copeland و Dixell بهعنوان تولیدکنندگان تجهیزات و کنترلکنندههای صنعتی سرمایش مطرح شد. محصولات این شرکتها در تعدادی از فروشگاههای آسیبدیده مورد استفاده قرار داشتهاند. مرکز ملی پاسخگویی به حوادث سایبری فرانسه (CERT-FR) نیز در اطلاعیه رسمی خود در ۱۲ اکتبر، از نفوذ به تعدادی از کنترلکنندههای سرمایشی قابلمدیریت از راه دور خبر داد.
چه کسانی پشت حملات به سیستمهای سرمایشی هستند؟
با وجود گسترش دامنه حملات و خسارتهای واردشده، هویت عاملان این عملیات همچنان مشخص نیست. تاکنون هیچ گروه هکری مسئولیت حملات را بهطور عمومی برعهده نگرفته و هیچ دولت یا نهاد اطلاعاتی نیز بهصورت رسمی بهعنوان عامل این حوادث معرفی نشده است.
یکی از فرضیههای مطرحشده، دخالت گروهی از هکرهای مستقل یا خرابکار است که با سوءاستفاده از ضعفهای امنیتی تجهیزات صنعتی، به دنبال ایجاد اختلال در فعالیت فروشگاهها بودهاند. نبود نشانههای مشخص از باجخواهی و همچنین منتشر نشدن ادعای مسئولیت از سوی گروههای شناختهشده، از جمله عواملی است که این احتمال را مطرح میکند. در مقابل، احتمال خرابکاری با انگیزههای سیاسی نیز از سوی برخی تحلیلگران مورد توجه قرار گرفته است. در چنین سناریویی، هدف مهاجمان لزوماً سرقت اطلاعات یا کسب درآمد نیست، بلکه ایجاد خسارت اقتصادی، برهم زدن زنجیره تأمین مواد غذایی، افزایش نگرانی عمومی و نمایش ضعف امنیتی زیرساختهای مورد استفاده در اروپا خواهد بود.
نگرانی درباره فراتر رفتن حمله از یخچالهای فروشگاهی
با آشکار شدن ابعاد فنی حملات، نهادهای امنیت سایبری کشورهای آسیبدیده نیز اقدامات و بررسیهای خود را آغاز کردند. مرکز ملی پاسخگویی به حوادث سایبری فرانسه (CERT-FR) در اطلاعیهای به مدیران و اپراتورهای سامانههای سرمایشی هشدار داد که رابطهای مدیریتی تجهیزات را مستقیماً در معرض اینترنت عمومی قرار ندهند و برای برقراری دسترسی از راه دور، از شبکههای محافظتشده یا ارتباطات امن مبتنی بر VPN استفاده کنند. این نهاد همچنین بر بهروزرسانی نرمافزارها و Firmware تجهیزات، تغییر گذرواژههای پیشفرض و بازبینی تنظیمات کنترلی دستگاهها، بهویژه چرخههای یخزدایی، تأکید کرد.
یکی از نکات مهم در توصیههای CERT-FR این بود که بازگرداندن کنترلکنندههای قدیمی به تنظیمات کارخانه، بهتنهایی راهکار مناسبی برای رفع مشکل محسوب نمیشود. در صورتی که ضعف امنیتی دستگاه همچنان برطرف نشده باشد، مهاجمان میتوانند پس از بازنشانی تجهیزات نیز بار دیگر به آنها نفوذ کنند.
در بلژیک نیز مرکز امنیت سایبری این کشور (CCB) پیگیری حادثه را آغاز کرد و دادستانی فدرال تحقیقات قضایی درباره این حملات را در دستور کار قرار داد. در سوئد هم نهادهای مسئول امنیت سایبری، بررسی گزارشهای مربوط به اختلال در فروشگاهها را دنبال کردند.
با این حال، نگرانی مقامهای اروپایی فراتر از خسارتهای مالی واردشده به فروشگاههاست. آنچه اهمیت بیشتری دارد، احتمال تأثیرگذاری چنین حملاتی بر زنجیره تأمین مواد غذایی است؛ زنجیرهای گسترده که سردخانهها، انبارهای نگهداری محصولات، مراکز توزیع و فروشگاههای خردهفروشی را در بر میگیرد. اختلال در هر یک از این بخشها میتواند علاوه بر ایجاد خسارت اقتصادی و از بین رفتن حجم زیادی از مواد غذایی، سلامت مصرفکنندگان را نیز به خطر بیندازد.
آیا تهدیدی فراتر از یخچالهای فروشگاهها در کمین است؟
امروزه بخش قابلتوجهی از زیرساختهای فیزیکی که زندگی روزمره به آنها وابسته است، با استفاده از سامانههای دیجیتال کنترل و مدیریت میشوند. از تجهیزات سرمایشی و گرمایشی ساختمانها گرفته تا سردخانههای مواد غذایی، انبارهای دارویی، کارخانهها و تأسیسات انرژی، همگی میتوانند به شبکههای ارتباطی و سامانههای کنترل از راه دور متصل باشند. این وابستگی، در کنار مزایایی مانند مدیریت متمرکز و کاهش هزینههای عملیاتی، سطح جدیدی از ریسکهای امنیتی را نیز ایجاد کرده است. مهاجمان برای مختل کردن عملکرد یک تأسیسات صنعتی، لزوماً به تخریب فیزیکی آن نیاز ندارند؛ گاهی دستکاری چند پارامتر در سامانه کنترل دیجیتال کافی است تا عملکرد یک تجهیز واقعی مختل شود و خسارتهای قابلتوجهی به بار آید.
در مورد فروشگاههای زنجیرهای، پیامد چنین حملاتی مستقیماً با زندگی روزمره مردم ارتباط دارد. مواد غذایی در تمام مراحل نگهداری، حملونقل و توزیع باید در محدوده دمایی مشخصی باقی بمانند. هرگونه اختلال در این فرایند میتواند به فساد محصولات، هدررفت منابع غذایی، افزایش هزینههای عملیاتی و حتی بروز خطرات بهداشتی برای مصرفکنندگان منجر شود. از این منظر، حملات اخیر را نمیتوان صرفاً یک حادثه امنیت فناوری اطلاعات دانست؛ این رویدادها نشان میدهند که امنیت سایبری تا چه اندازه با امنیت غذایی و تابآوری زیرساختهای اقتصادی ارتباط پیدا کرده است.
0 دیدگاه