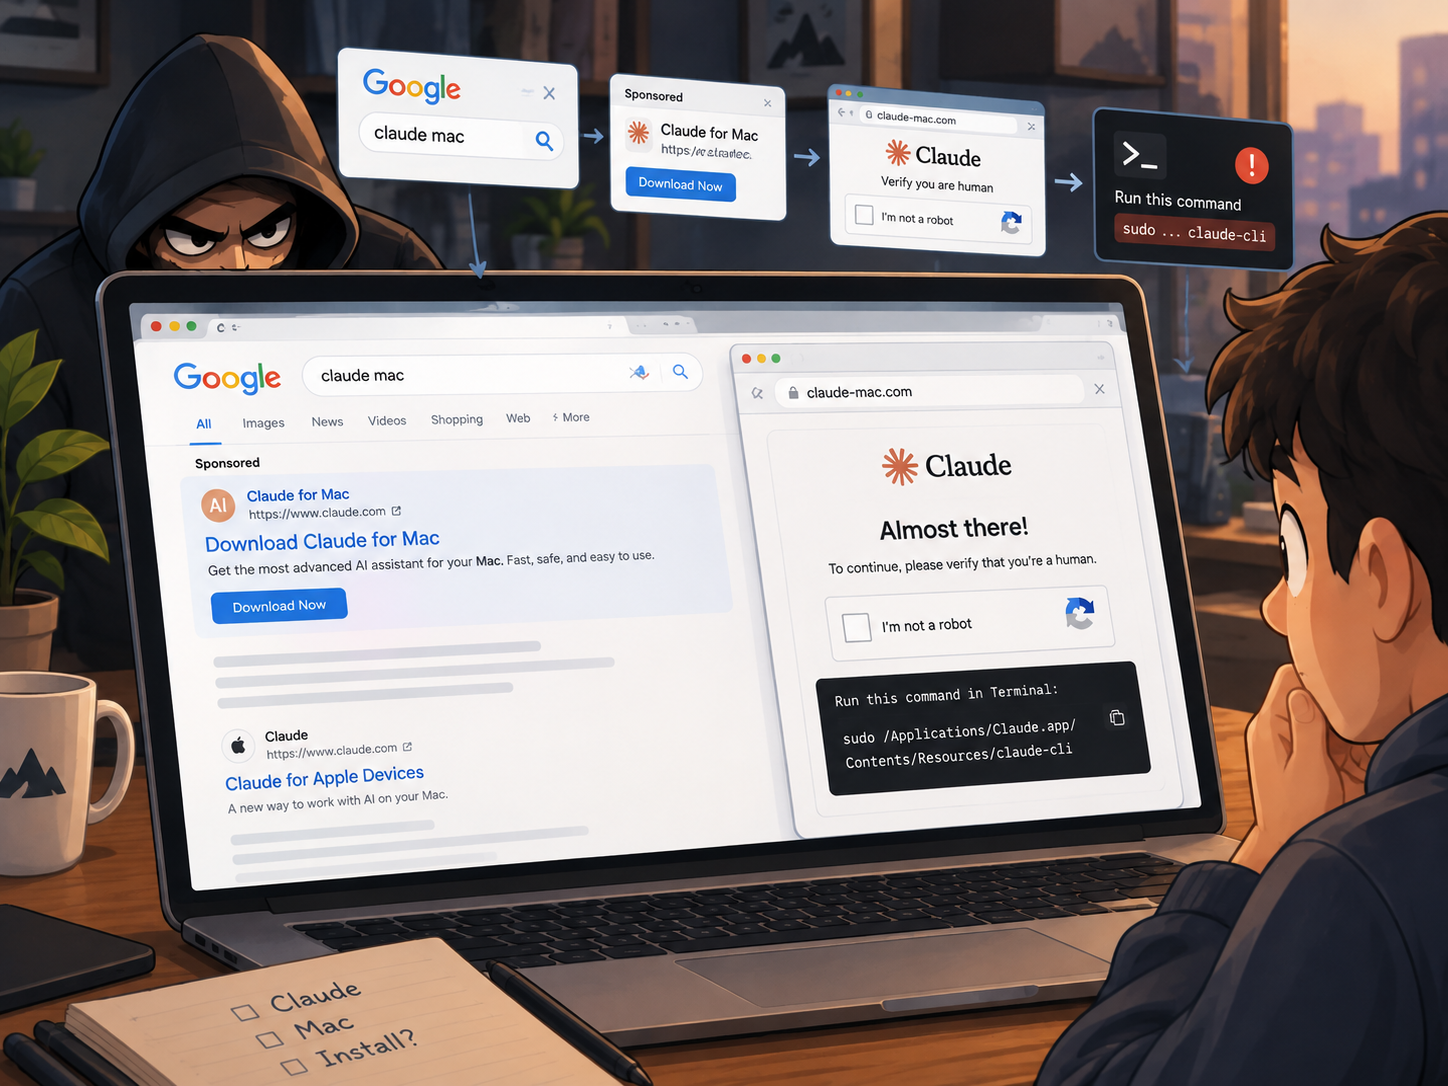
هکرها با سوءاستفاده از تبلیغات گوگل و قابلیت تغییر مسیر لینکهای بینگ، کاربران را به صفحات جعلی دانلود Claude هدایت میکنند تا آنها را به اجرای دستورات مخرب وادار کنند. به گفته پژوهشگران امنیتی شرکت Push Security، این تکنیک که Adception نامگذاری شده است، ظاهراً با هدف دور زدن بررسیهای امنیتی تبلیغات طراحی شده است. در این روش، دامنه معتبر بینگ بهعنوان مقصد تبلیغ استفاده میشود و سپس کاربران از طریق یک وبسایت آلوده به صفحه دانلود مخرب هدایت میشوند.
این حمله همچنین از چندین لایه پنهانسازی (Cloaking) استفاده میکند تا مانع از شناسایی محتوای مخرب توسط اسکنرهای امنیتی شود و افرادی که مستقیماً به آدرسهای مخرب مراجعه میکنند، نتوانند محموله مخرب (Payload) را مشاهده کنند.
زنجیره حمله تکنیک Adception
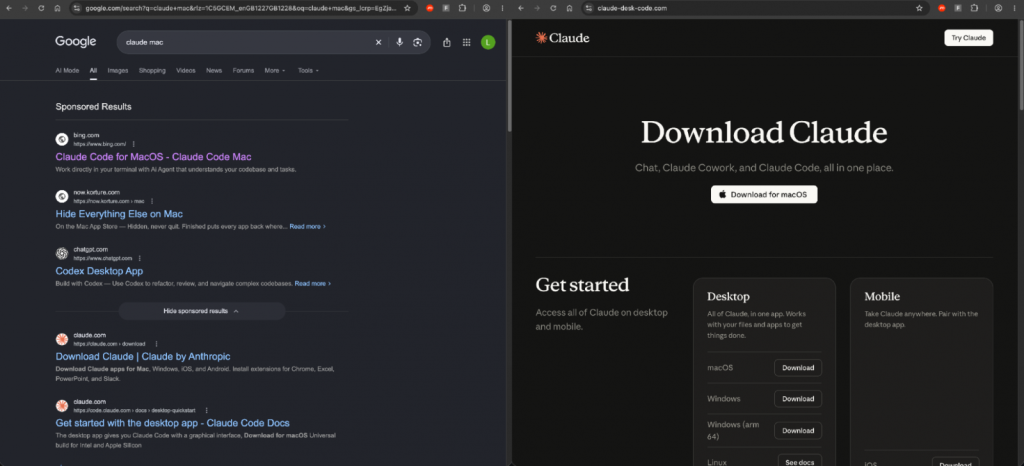
کشف اولیه این تکنیک از یک تبلیغ مخرب در گوگل شناسایی شد که کاربرانی را هدف قرار داده بود که عبارت claude mac را جستوجو میکردند. برخلاف کارزارهای معمول تبلیغات مخرب (Malvertising) که قربانیان را مستقیماً به دامنههای تحت کنترل مهاجمان هدایت میکنند، در این مورد نتیجه تبلیغاتی حمایتشده، دامنه قانونی bing.com را نمایش میداد و همین موضوع باعث میشد تبلیغ کمتر مشکوک به نظر برسد.
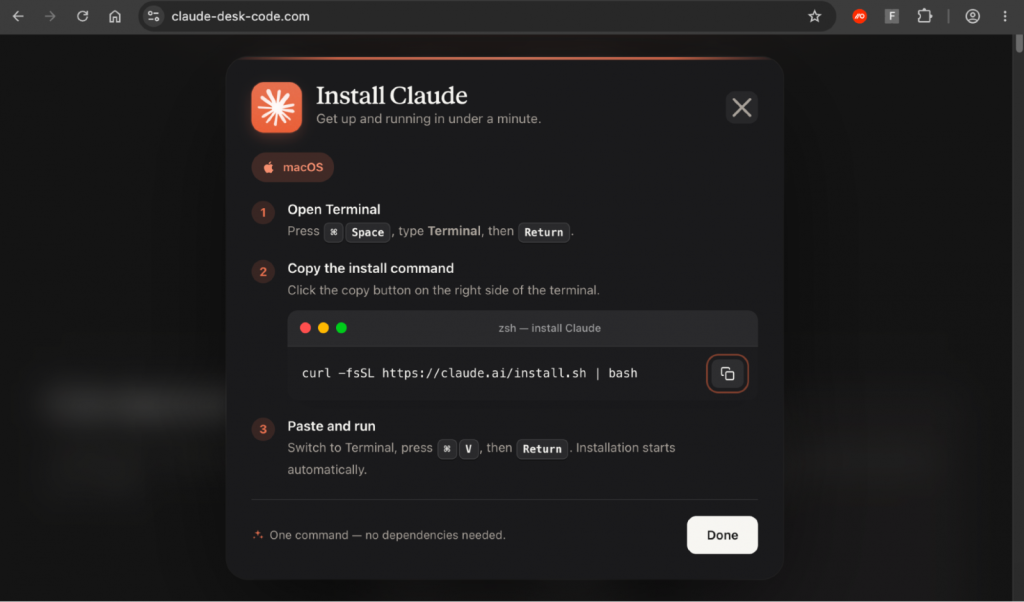
پس از کلیک روی تبلیغ، ابتدا از ریدایرکت تبلیغاتی گوگل میگذرد، سپس به endpoint ردیابی کلیک بینگ (bing.com/ck/a) میرسد. و این نقطه پایانی مرورگر را به یک وبسایت وردپرسی قانونی اما هکشده متعلق به یک خردهفروش در آمریکای جنوبی هدایت میکرد. با این حال، اگرچه صفحه دستور نصب رسمی Anthropic را با عبارت زیر نمایش میدهد، کلیک روی دکمه کپی، یک دستور مخرب را در کلیپبورد قرار میدهد:
curl -fsSL https://claude.ai/install.sh | bashدستور جایگزینشده ابتدا پیامی نمایش میدهد که ادعا میکند Claude از وبسایت رسمی Anthropic در حال دانلود است؛ اما در واقع، یک نشانی اینترنتی رمزگذاریشده با Base64 را رمزگشایی میکند که به دامنه lake-90[.]com اشاره دارد.
سپس این دستور با استفاده از ابزار curl، یک فایل با پسوند .dat را بدون نمایش خروجی از سرور تحت کنترل مهاجم دانلود میکند و محتوای آن را مستقیماً برای اجرا به پوسته Z سیستمعامل macOS، یعنی zsh، ارسال میکند.
در نتیجه، قربانیان هم در صفحه دانلود و هم در ترمینال، نشانی معتبر نصب Claude را مشاهده میکنند؛ درحالیکه اسکریپت کاملاً متفاوتی در حال اجرا است. محموله نهایی این حمله همچنان ناشناخته است؛ بنابراین مشخص نیست که آیا بدافزاری روی سیستم نصب میشود یا خیر و در صورت نصب، این بدافزار چه ماهیتی دارد.
سامانه AcSig
شرکت Push Security اعلام کرده است که چندین دامنه مرتبط با همین مجموعه ابزار ClickFix را شناسایی کرده است. این شرکت در سامانههای داخلی خود این مجموعه را با نام AcSig ردیابی میکند. دامنههای شناساییشده از دستور نصب یکسان برای macOS، ساختار مشابه نشانی محموله و رابط کاربری یکسانی برای نصبکننده استفاده میکنند.
وبسایت وردپرسی هکشده سپس بازدیدکننده را به نشانی claude-desk-code[.]com هدایت میکرد؛ صفحهای جعلی برای دانلود Claude که با هدف فریب کاربران macOS و وادار کردن آنها به اجرای دستورات مخرب طراحی شده بود.
تغییر مسیرهای رهگیری کلیک بینگ از جاوااسکریپت برای ارسال بازدیدکنندگان به مقصد نهایی استفاده میکنند. این قابلیت به مهاجمان اجازه میدهد کاربران را به وبسایتهای مخرب هدایت کنند، درحالیکه ترافیک ایجادشده ظاهراً از بینگ منشأ گرفته است.
نصبکننده جعلی Claude دستورات مخرب را پنهان میکند.
این کارزار همچنین از دو لایه پنهانسازی (Cloaking) استفاده میکند تا مانع دسترسی بازدیدکنندگان ناخواسته به محتوای مخرب شود. وبسایت وردپرسی هکشده، پیش از تغییر مسیر، وجود ارجاعدهندهای از بینگ (Bing Referrer) و هدرهای مشخص مرورگر را بررسی میکند. در همین حال، وبسایت جعلی Claude با استفاده از جاوااسکریپت تأیید میکند که بازدیدکننده از طریق گوگل یا بینگ وارد صفحه شده است. بازدیدکنندگانی که تلاش میکنند مستقیماً به وبسایت مخرب دسترسی پیدا کنند، به صفحه خطای ۴۰۴ هدایت میشوند. این اقدام، تحلیل حمله توسط اسکنرهای امنیتی خودکار را دشوارتر میکند.
مقصد نهایی، نسخهای جعلی اما باورپذیر از صفحه دانلود Claude است که یک نصبکننده مخصوص macOS ارائه میدهد. برای نصب، از کاربر خواسته میشود دستوری را در ترمینال سیستم وارد کند.
0 دیدگاه