حملات Denial-of-Service (DoS) و Distributed Denial-of-Service (DDoS) از جمله تهدیداتی هستند که میتوانند دسترسپذیری سرویسها، سرورها و زیرساختهای شبکه را مختل کنند. در این حملات، مهاجم تلاش میکند با ایجاد حجم زیادی از ترافیک یا درخواستها، منابع سیستم هدف را تحت فشار قرار دهد؛ بهگونهای که سیستم دیگر قادر به پاسخگویی مناسب به درخواستهای کاربران مجاز نباشد. این موضوع میتواند باعث کاهش Performance، افزایش زمان پاسخگویی و در موارد شدید، از دسترس خارج شدن کامل سرویس شود.
حمله Denial-of-Service (DoS) چیست؟
حمله Denial-of-Service (DoS) یا حمله منع سرویس نوعی حمله سایبری است که در آن مهاجم تلاش میکند یک سرور یا شبکه را با ارسال تعداد زیادی درخواست تحت فشار قرار دهد؛ بهگونهای که سیستم برای کاربران مجاز (Legitimate Users) غیرقابل دسترس شود. حملات DoS معمولاً با تحت فشار قرار دادن (Overwhelming) یا سیلآسا کردن (Flooding) یک دستگاه هدف با تعداد زیادی درخواست انجام میشوند. این درخواستها آنقدر افزایش پیدا میکنند که سیستم دیگر قادر به پردازش ترافیک عادی نیست و در نتیجه، سرویس برای کاربران مجاز نیز غیرقابل دسترس میشود.
حمله Distributed Denial of Service (DDoS) چیست؟
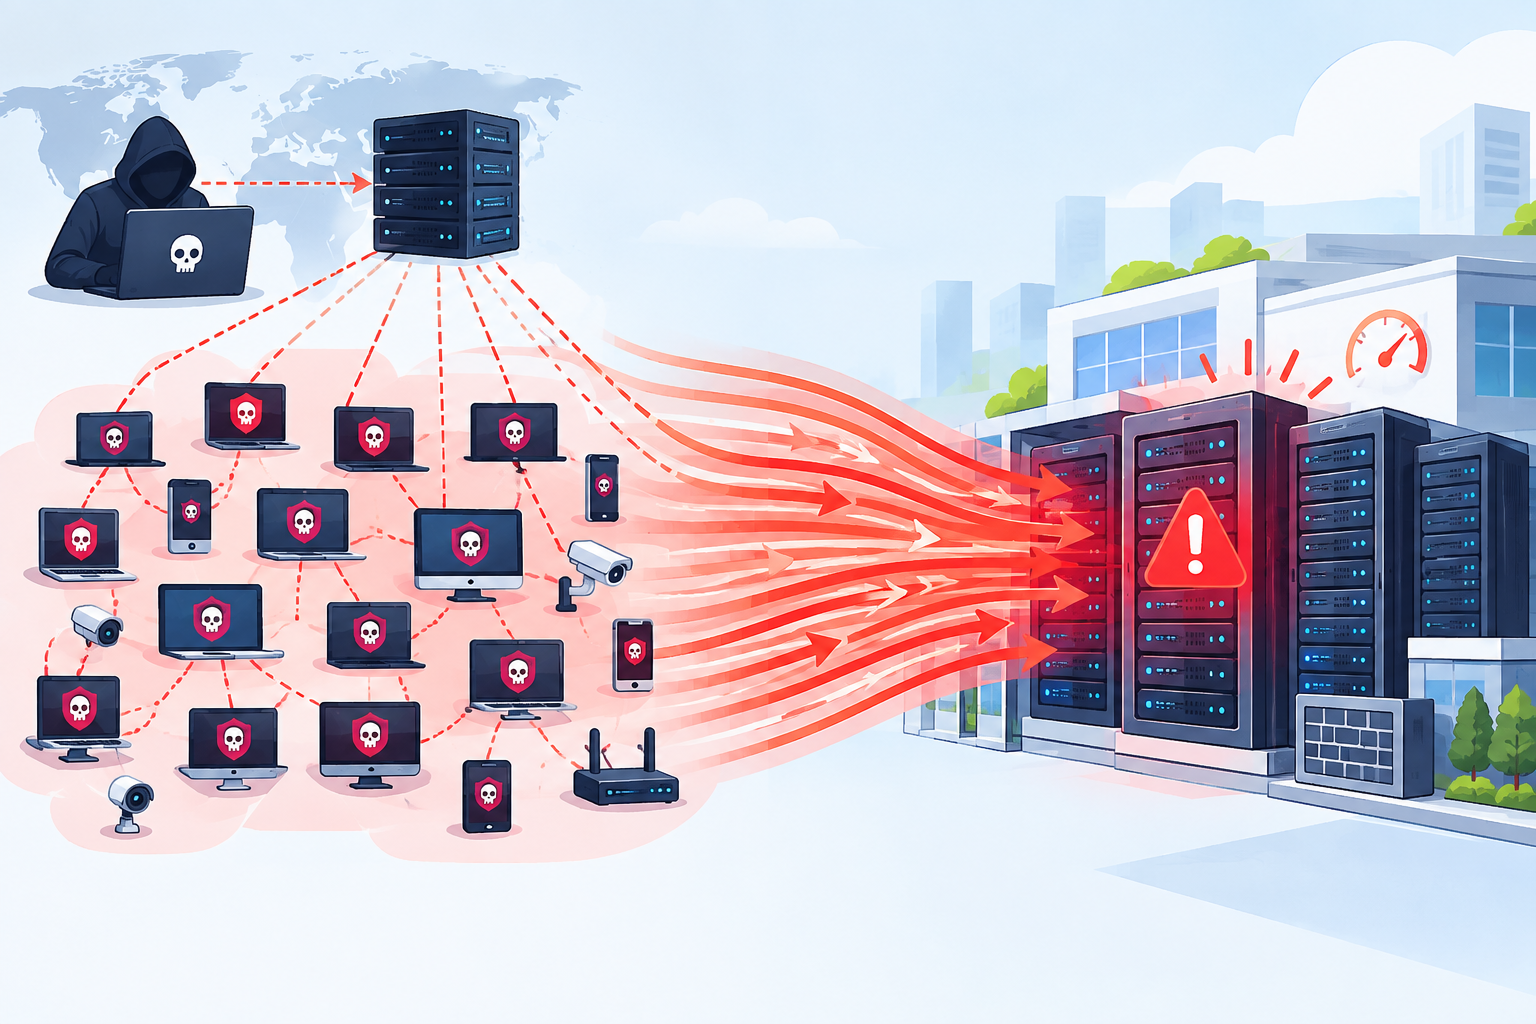
حمله Distributed Denial-of-Service (DDoS) یا حمله منع سرویس توزیعشده، تلاشی مخرب برای مختل کردن ترافیک عادی یک سرور، سرویس یا شبکه هدف است. در این حمله، مهاجم با ایجاد سیلی از ترافیک اینترنتی، هدف یا زیرساختهای اطراف آن را تحت فشار قرار میدهد. حملات DDoS با استفاده از چندین سیستم کامپیوتری تحت کنترل یا آلودهشده بهعنوان منبع ترافیک حمله، مؤثر واقع میشوند. سیستمهای مورد سوءاستفاده میتوانند شامل کامپیوترها و سایر تجهیزات متصل به شبکه، مانند دستگاههای IoT باشند.
تفاوت حملات DoS و DDoS چیست؟
تفاوت اصلی بین این دو حمله، در تعداد سیستمهای درگیر در حمله است. در یک حمله DoS، مهاجم از یک سیستم واحد برای ارسال حجم زیادی از ترافیک یا درخواستها به سمت یک شبکه یا سیستم هدف استفاده میکند. این حجم زیاد ترافیک باعث تحت فشار قرار گرفتن منابع سیستم شده و در نهایت میتواند آن را برای کاربران مجاز (Legitimate Users) غیرقابل دسترس کند.
در یک حمله DDoS، مهاجم از چندین سیستم برای ارسال حجم زیادی از ترافیک یا درخواستها به سمت شبکه یا سیستم هدف استفاده میکند. این مجموعه سیستمها که اغلب به آن Botnet گفته میشود، میتوانند بهصورت همزمان هدف را تحت فشار قرار داده و باعث از دسترس خارج شدن آن شوند.
حملات DDoS چگونه کار میکنند؟
برخلاف بسیاری از حملات سایبری، حملات DDoS برای نفوذ به سیستمهای کامپیوتری، از آسیبپذیریهای موجود در منابع شبکه سوءاستفاده نمیکنند. در عوض، از پروتکلهای استاندارد ارتباطی شبکه مانند Hypertext Transfer Protocol (HTTP) و Transmission Control Protocol (TCP) استفاده میکنند تا Endpointها، برنامهها (Applications) و سایر داراییهای شبکه را با حجم بیشتری از ترافیک نسبت به ظرفیت قابل پردازش آنها، تحت فشار قرار دهند.
وبسرورها، روترها و سایر زیرساختهای شبکه فقط میتوانند تعداد محدودی درخواست را پردازش کرده و همزمان تعداد مشخصی Connection (اتصال) را پشتیبانی کنند. حملات DDoS با مصرف کردن پهنای باند (Bandwidth) در دسترس یک منبع، مانع از آن میشوند که این منابع بتوانند به درخواستهای اتصال و Packetهای قانونی (Legitimate) پاسخ دهند.
این حمله معمولاً به یک Botnet نیاز دارد؛ یعنی شبکهای از دستگاههای متصل به اینترنت که به Malware (بدافزار) آلوده شدهاند و این آلودگی به هکرها اجازه میدهد دستگاهها را از راه دور کنترل کنند، که ممکن است شامل هزاران یا حتی میلیونها Bot باشد. مهاجمان از Command-and-Control (C2) Servers برای هدایت این مجموعه از Botها استفاده میکنند. این سرورها مانند یک مرکز فرماندهی عمل میکنند و فعالیت تمام دستگاههای آلوده را هماهنگ میکنند.
پس از دریافت فرمان از C2 Server، هر دستگاه موجود در Botnet سهم خود را در ایجاد حجم عظیمی از درخواستهای جعلی داده (Bogus Data Requests) یا Packetها ایفا میکند. تمام این درخواستها با هدف ارسال شدن به سیستم موردنظر تولید میشوند. در نتیجه، به جای اینکه یک دستگاه حجم زیادی از ترافیک تولید کند، تعداد زیادی دستگاه بهصورت همزمان مقدار مشخصی ترافیک ایجاد میکنند. با افزایش این حجم عظیم ترافیک، Bandwidth و قدرت پردازشی (Computational Power) سرور هدف تحت فشار قرار میگیرند. هدف مهاجم فقط کاهش سرعت سرویس نیست؛ بلکه تلاش میکند سرویس را بهطور کامل غیرپاسخگو (Unresponsive) کند.
چه انواعی از حملات DDoS وجود دارد؟
این حملات اغلب به عنوان، ابزار حواسپرتی (Distraction) برای مخفی کردن سایر حملات سایبری مورد استفاده قرار میگیرند. مثلا، در حالی که یک حمله DDoS در حال انجام است، مهاجم ممکن است از روشهای دیگری مانند Malware (بدافزار) یا Ransomware (باجافزار) برای دسترسی به سیستم یا شبکه هدف استفاده کند. انواع مختلفی از حملات Distributed Denial of Service (DDoS) وجود دارد، از جمله:
- حمله در لایه شبکه
در این نوع حمله، مهاجم تلاش میکند شبکه یا سیستم هدف را با ترافیک ارسالشده از چندین منبع تحت فشار قرار دهد. یکی از روشها، ارسال حجم زیادی از Packetها به سمت هدف است تا منابع شبکه مصرف شده و عملکرد سیستم مختل شود.
- حمله در لایه Application
در این نوع حمله، مهاجم از آسیبپذیریهای موجود در یک Application یا Service، مانند Web Server، سوءاستفاده میکند تا باعث Crash شدن سرویس یا Unresponsive شدن آن شود.
- حمله پروتکلی
در این نوع حمله، مهاجم از ضعفهای موجود در Network Protocolها مانند TCP یا UDP سوءاستفاده میکند. هدف این است که منابع سیستم هدف مصرف شده و در نهایت سیستم Crash کند یا دیگر قادر به پاسخگویی نباشد.
- حمله تقویتی(Amplification)
در این نوع حمله، مهاجم از یک تکنیک Reflection برای افزایش حجم ترافیکی که به سمت سیستم هدف ارسال میشود استفاده میکند.یکی از نمونههای این روش DNS Amplification است .در این حالت، مهاجم از سرویسها یا سیستمهای واسط برای ایجاد ترافیکی بسیار بزرگتر به سمت هدف استفاده میکند.
- حمله ترکیبی
در حمله Hybrid DDoS، مهاجم چندین Attack Vector را با یکدیگر ترکیب میکند.
راهکارهای مقابله با حملات DDOS
برای مقابله با حملات DDoS، چندین استراتژی وجود دارد:
- محدودسازی نرخ درخواستها(Rate Limiting)
در این روش، تعداد درخواستهایی که یک سرور میتواند در یک بازه زمانی مشخص (Time Window) دریافت و قبول کند، محدود میشود. به این ترتیب، اگر تعداد درخواستها بهصورت غیرعادی افزایش پیدا کند، سیستم میتواند درخواستهای اضافی را محدود یا رد کند.
- فایروال(WAF)
Web Application Firewall ابزاری است که ترافیک ورودی را بر اساس مجموعهای از قوانین (Rules) فیلتر میکند. WAFمیتواند درخواستهای ورودی را بررسی کرده و بر اساس Ruleهای تعریفشده، ترافیک مشکوک یا نامعتبر را شناسایی و فیلتر کند.
- توزیع ترافیک در شبکه Anycast
در این روش از یک Anycast Network برای توزیع و پراکنده کردن ترافیک حمله در یک شبکه توزیعشده استفاده میشود. بهجای اینکه تمام ترافیک مخرب مستقیماً به یک نقطه یا سرور وارد شود، ترافیک در میان چندین نقطه از شبکه توزیع میشود. در نتیجه، فشار واردشده به یک نقطه خاص کاهش پیدا میکند.
- مسیریابی Blackhole
در این روش یک Blackhole Route ایجاد میشود و ترافیک به سمت آن هدایت میشود. WAFمیتواند درخواستهای ورودی را بررسی کرده و بر اساس Ruleهای تعریفشده، ترافیک مشکوک یا نامعتبر را شناسایی و فیلتر کند. Blackhole را میتوان مانند یک مسیر/نقطه جذب ترافیک که در آن Packetها Drop میشوند در نظر گرفت.این روش میتواند برای جلوگیری از رسیدن ترافیک مخرب به زیرساخت اصلی مورد استفاده قرار گیرد؛ البته در صورتی که ترافیک بهدرستی تفکیک نشده باشد، ممکن است ترافیک قانونی نیز Drop شود.
0 دیدگاه