مقالات

Claude

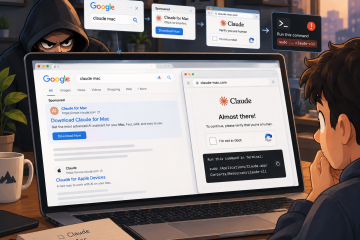
نصب‌کننده جعلی Claude در پوشش تبلیغات گوگل

هکرها با سوءاستفاده از تبلیغات گوگل و قابلیت تغییر مسیر لینک‌های بینگ، کاربران را به صفحات جعلی دانلود Claude هدایت می‌کنند تا آن‌ها را به اجرای دستورات مخرب وادار کنند. به گفته پژوهشگران امنیتی شرکت Push Security، این تکنیک که  Adception  نام‌گذاری شده است، ظاهراً با هدف دور زدن بررسی‌های

ادامه مطلب »
ChatGPT

سوءاستفاده مهاجمان از Custom GPTهای ChatGPT برای انتشار RAT با ClickFix

طبق گزارشات محققان Huntress، کمپینی شناسایی شده که در آن از طریق نتایج تبلیغاتی گوگل نسخه‌های سفارشی ChatGPT (Custom GPTs)  ترویج داده می‌شوند. که کاربران را به سایت‌های مخربی هدایت می‌کنند و در آن از تکنیک ClickFix بدافزار را روی سیستم قربانی مستقر می‌کنند. این حمله ده‌ها کاربر را تحت

ادامه مطلب »
NightmareStresser

آمریکا پلتفرم اجاره‌ای حملات DDoS موسوم به NightmareStresser را از دسترس خارج کرد

اداره تحقیقات فدرال آمریکا (FBI) دامنه‌های مورد استفاده از سوی NightmareStresser، یکی از قدیمی‌ترین و باسابقه‌ترین پلتفرم‌های حملات منع سرویس توزیع‌شده (DDoS) در جهان، را توقیف کرد. NightmareStresser چیست؟ سرویس‌هایی مانند NightmareStresser که با نام Booter یا DDoS-for-hire شناخته می‌شوند، خدمات حملات منع سرویس توزیع‌شده را در ازای دریافت پول

ادامه مطلب »
حمله DoSوDDoS

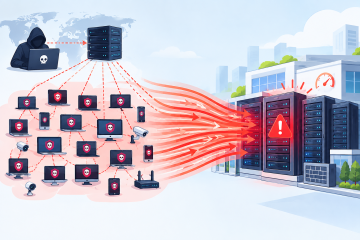
حمله DoSوDDoS چیست؟

حملات Denial-of-Service (DoS) و Distributed Denial-of-Service (DDoS) از جمله تهدیداتی هستند که می‌توانند دسترس‌پذیری سرویس‌ها، سرورها و زیرساخت‌های شبکه را مختل کنند. در این حملات، مهاجم تلاش می‌کند با ایجاد حجم زیادی از ترافیک یا درخواست‌ها، منابع سیستم هدف را تحت فشار قرار دهد؛ به‌گونه‌ای که سیستم دیگر قادر به

ادامه مطلب »
Mantax Otax

Mantax Otax،بدافزار جدید اندرویدی فایل‌ها را رمزگذاری می‌کند، داده‌ها را سرقت می‌کند و قربانیان را مورد آزار قرار می‌دهد.

یک گونه جدید از بدافزار اندرویدی با نام Mantax Otax قابلیت‌های باج‌افزاری (Ransomware) و جاسوس‌افزاری (Spyware) را با یکدیگر ترکیب کرده است. این بدافزار می‌تواند فایل‌ها را رمزگذاری کند، داده‌های حساس را به سرقت ببرد و با ارسال پیام‌های متعدد و ایجاد مزاحمت، قربانیان را مورد آزار و اذیت قرار

ادامه مطلب »
Threat Intelligence هوش تهدید

هوش تهدید (Threat Intelligence) چیست؟

هوش تهدید (Threat Intelligence) که گاهی با عنوان Cyber Threat Intelligence (CTI) نیز شناخته می‌شود، به اطلاعاتی گفته می‌شود که یک سازمان درباره تهدیدات سایبری احتمالی یا موجود علیه فعالیت‌ها و زیرساخت‌های خود جمع‌آوری می‌کند. و همچنین به تحلیل داده‌ها برای درک انگیزه‌های عامل تهدید (Threat Actor)، اهداف و روش‌های

ادامه مطلب »
استگانوگرافی Steganography

استگانوگرافی (پنهان‌نگاری) چیست؟

استگانوگرافی (پنهان‌نگاری) به معنای پنهان کردن اطلاعات در داخل پیامی درون یک فایل یا پیام معمولی و غیرمحرمانه است، به‌گونه‌ای که از تشخیص آن جلوگیری شود. سپس این داده‌های پنهان شده در مقصد استخراج می‌شوند. توجه شود که استگانوگرافی شامل به‌هم‌ریختن داده‌ها هنگام ارسال یا استفاده از کلید برای رمزگشایی

ادامه مطلب »
TerminalFix

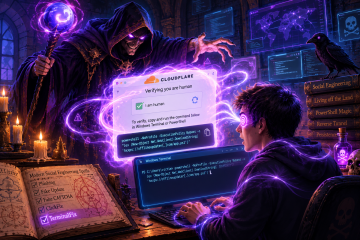
TerminalFix با استفاده از CAPTCHAهای جعلی Cloudflare، درِ پشتی Reverse-Tunnel را مستقر می‌کند.

نوع جدیدی از حملات ClickFix به نام TerminalFix توسط مایکروسافت شناسایی شده است. هدف این حملات  فریب کاربران برای اجرای یک فرمان مخرب در  Windows Terminal یا PowerShell است. مهاجمان برای این منظور، در وب‌سایت‌های هک‌شده صفحات CAPTCHA جعلی شبیه Cloudflare نمایش می‌دهند و کاربران را ترغیب می‌کنند تا یک

ادامه مطلب »
بات‌نت جدید لینوکسی Evooo1Bot، روترها را به گره‌های Relay ترافیک تبدیل می‌کند.

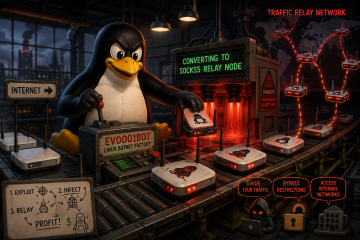
بات‌نت جدید لینوکسی Evooo1Bot، روترها را به گره‌های Relay ترافیک تبدیل می‌کند.

یک بات‌نت لینوکسی ماژولار جدید با نام Evooo1Bot که بر پایه کد Mirai توسعه یافته است، دستگاه‌های Gateway در معرض اینترنت را هدف قرار می‌دهد و آن‌ها را به گره‌های Relay ترافیک SOCKS5 تبدیل می‌کند. قابلیت‌های این بدافزار فراتر از تبدیل دستگاه‌های آلوده به Proxy است و شامل سرقت اعتبارنامه‌ها،

ادامه مطلب »
نوشته ی دیگری برای نمایش وجود ندارد

ثبت سفارش آنتی‌ویروس سازمانی و دریافت مشاوره رایگان

سفارش آنتی‌ویروس سازمانی خود را ثبت نمایید. کارشناسان ما در اسرع وقت، درخواست شما را بررسی کرده و برای تکمیل فرآیند با شما تماس خواهند گرفت.